


Tối nay có một câu chuyện bảo mật khá thú vị để đọc trước khi đi ngủ. Đọc xong có thể hơi mất ngủ, nhưng ít nhất cũng biết vì sao không nên tin tưởng tuyệt đối vào một website có giao diện rất chuyên nghiệp.
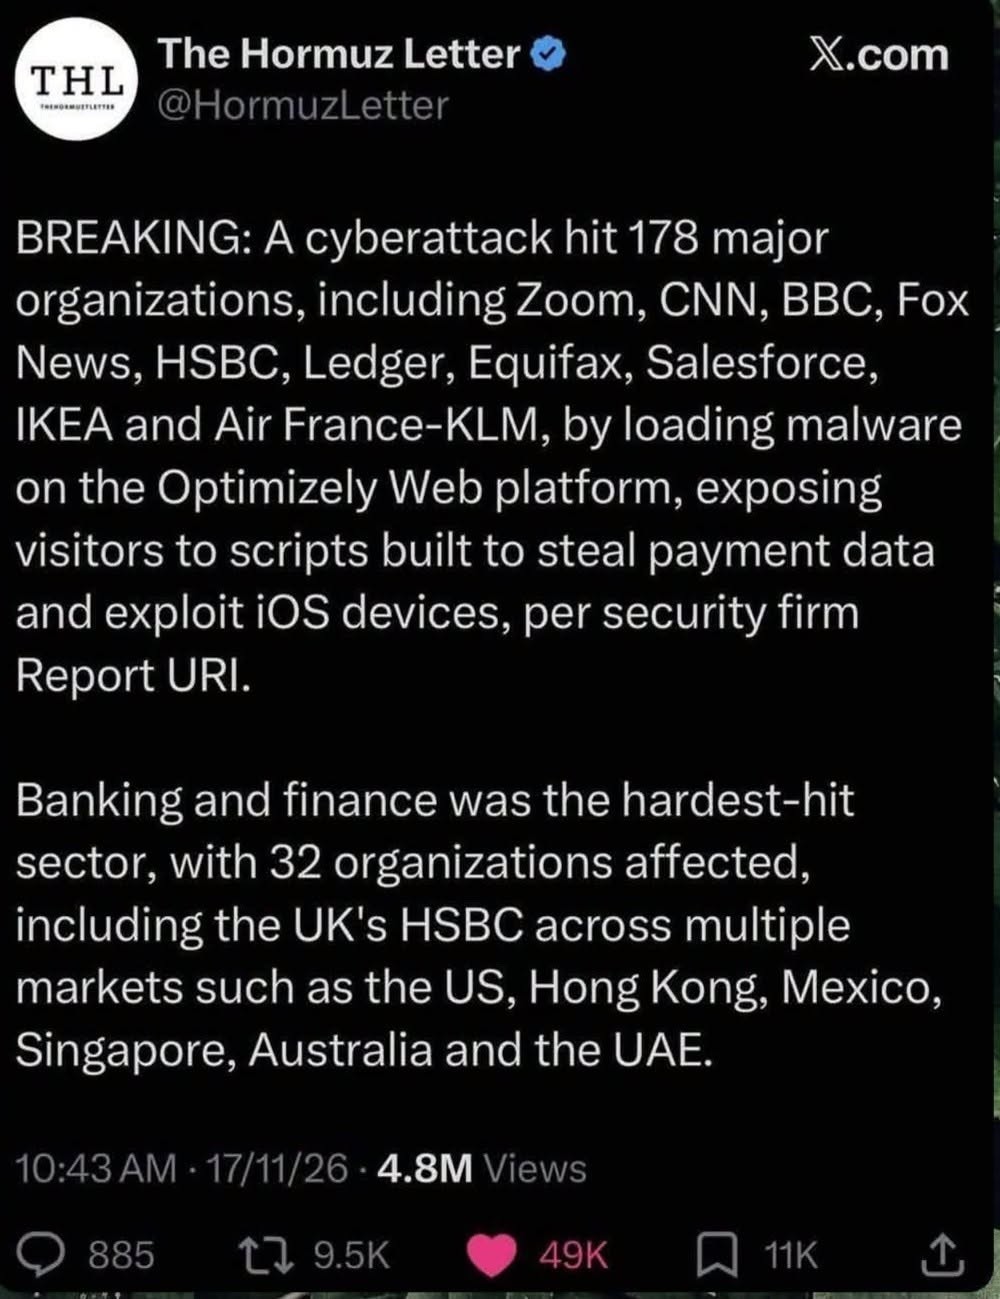
Có tới 178 tổ chức lớn trên thế giới bị ảnh hưởng bởi một chiến dịch phát tán mã độc. Danh sách có những cái tên quen thuộc như Zoom, CNN, BBC, Salesforce, IKEA, HSBC, Ledger… và cả website HSBC Việt Nam.
Điều đáng nói là hacker không cần đột nhập vào từng website, không cần tìm mật khẩu quản trị của từng công ty.
Họ chỉ cần chiếm quyền một mắt xích nằm phía sau.
1. Hacker không phá cửa chính, họ đi đường nhà cung cấp.
Ngày 16/11, một chiến dịch tấn công khai thác lỗ hổng liên quan đến Optimizely, nền tảng A/B Testing được nhiều doanh nghiệp sử dụng để thử nghiệm và tối ưu giao diện website.
Kẻ tấn công đã chèn JavaScript độc hại vào hệ thống này.
Vấn đề nằm ở chỗ: rất nhiều website của các tổ chức lớn đang tích hợp những đoạn mã từ Optimizely.
Thế là thay vì phải hack 178 website riêng biệt, hacker chỉ cần đầu độc một mắt xích dùng chung.
Các website vốn đáng tin cậy vô tình trở thành kênh phân phối mã độc đến trình duyệt của người truy cập.
Đúng kiểu không cần đột nhập 178 căn nhà, chỉ cần chiếm quyền công ty cung cấp khóa cửa cho cả khu phố.
2. Đoạn JavaScript nhỏ nhưng tham vọng không hề nhỏ.
Theo báo cáo từ Report URI, chiến dịch này ghi nhận 188 đoạn script bị nhiễm, liên quan đến 178 tổ chức.
Mã độc được phát hiện có khả năng thực hiện nhiều hành vi nguy hiểm:
- Đánh tráo địa chỉ ví tiền mã hóa để chuyển tiền về ví của hacker.
- Thu thập thông tin thẻ thanh toán và cookies.
- Chụp ảnh màn hình người dùng.
- Tìm cách khai thác các lỗ hổng trên thiết bị iOS.
Nói cách khác, người dùng chỉ cần truy cập một website hợp pháp nhưng đang tải phải đoạn mã độc là đã có nguy cơ bị nhắm mục tiêu.
Tuy nhiên, cần phân biệt rõ: 178 tổ chức bị ảnh hưởng bởi mã độc không đồng nghĩa 178 hệ thống nội bộ đều bị hacker xâm nhập, hay toàn bộ dữ liệu khách hàng đã bị đánh cắp.
Optimizely đã xác nhận sự cố và thông báo khắc phục lỗ hổng.
3. Đây là mặt trái của Software Supply Chain Attack.
Một doanh nghiệp có thể đầu tư hàng tỷ đồng cho hệ thống bảo mật, thuê đội ngũ chuyên gia kiểm thử, triển khai firewall, WAF, giám sát truy cập đủ kiểu.
Nhưng website vẫn có thể gặp nguy hiểm vì một thư viện JavaScript bên thứ ba mà đội phát triển đã tích hợp từ nhiều năm trước.
Đây chính là rủi ro của chuỗi cung ứng phần mềm.
Bạn bảo vệ rất tốt ngôi nhà của mình, nhưng lại quên mất người giao chìa khóa dự phòng cho cả khu phố vừa bị chiếm quyền.
Đặc biệt, các website hiện nay phụ thuộc vào vô số dịch vụ bên ngoài: Analytics, quảng cáo, chatbot, A/B Testing, CDN, thư viện JavaScript...
Chỉ cần một nhà cung cấp gặp sự cố, hậu quả có thể lan sang hàng loạt khách hàng của họ.
Nhiều khi đoạn script được nhúng vào website từ năm nào không nhớ, người viết code nghỉ việc lâu rồi, tài liệu bàn giao thất lạc, đến một ngày nó bất ngờ xuất hiện trong báo cáo bảo mật với tư cách... nghi phạm chính.
Đúng là code cũ không bao giờ chết, nó chỉ chờ ngày báo thủ.
P/S: Sau bao nhiêu vụ tấn công ngân hàng và website lớn, tôi vẫn có một mong ước rất giản dị: một ngày đẹp trời, hacker nào đó có thể xóa sạch database chứa những khoản nợ của mình.
Không cần đánh cắp dữ liệu, không cần mã hóa tống tiền, cũng chẳng cần đòi Bitcoin.
Chỉ cần chạy một câu SQL:
"DELETE FROM debts;"
Nhưng nghĩ lại, nếu làm thật thì có khi ngân hàng khôi phục được database trước, còn mình thì được mời lên làm việc trước cả hacker.
Thôi, đi ngủ. Mai còn phải kiểm tra dependency!
---------------------
Nguồn: Duy Nguyen, Report URI.
